Regulación de Datos España 2026: Claves para Evitar Multas Millonarias
La Regulación de Datos España está experimentando una evolución constante, y el año 2026 se perfila como un punto de inflexión crucial para las empresas que operan en el territorio español. Las nuevas directrices de privacidad que se avecinan no son meras actualizaciones; representan un endurecimiento significativo del marco normativo, con implicaciones directas en la operativa diaria y, lo que es más importante, en la viabilidad financiera de las organizaciones. Ignorar estos cambios podría traducirse en multas que alcanzan hasta el 4% de la facturación anual, una cifra que para muchas empresas podría significar la ruina. Este artículo profundiza en las claves de la futura Regulación de Datos España para 2026, ofreciendo una guía exhaustiva para que su empresa no solo cumpla, sino que prospere en este nuevo entorno.
La Imperiosa Necesidad de Adaptación: ¿Por Qué 2026 es un Año Clave para la Regulación de Datos España?
El panorama digital global se caracteriza por una creciente preocupación por la privacidad y la seguridad de los datos personales. España, como miembro de la Unión Europea, se rige por el Reglamento General de Protección de Datos (RGPD), que ha establecido un estándar elevado. Sin embargo, la experiencia de los últimos años ha demostrado la necesidad de afinar y complementar esta normativa con leyes nacionales específicas que aborden las particularidades del entorno digital español y las nuevas amenazas emergentes. La Regulación de Datos España para 2026 busca precisamente eso: cerrar brechas, reforzar la protección y clarificar responsabilidades.
Los incidentes de ciberseguridad son cada vez más frecuentes y sofisticados, y la cantidad de datos que las empresas manejan no deja de crecer. Desde información de clientes hasta datos sensibles de empleados, la gestión inadecuada de esta información puede tener consecuencias devastadoras. La reputación de una empresa, la confianza de sus clientes y su estabilidad financiera están en juego. Por ello, la adaptación a la nueva Regulación de Datos España no es una opción, sino una obligación estratégica. Aquellas empresas que se anticipen y adopten una postura proactiva no solo evitarán sanciones, sino que también fortalecerán su posición en el mercado al demostrar un compromiso sólido con la privacidad y la ética empresarial.
Pilares Fundamentales de la Nueva Regulación de Datos España 2026
Aunque los detalles finales de la Regulación de Datos España para 2026 aún están en fase de consolidación, se vislumbran varios pilares fundamentales que guiarán su implementación. Comprender estos pilares es el primer paso para una preparación efectiva:
1. Reforzamiento de los Derechos de los Interesados
Los derechos de acceso, rectificación, cancelación, oposición, limitación del tratamiento y portabilidad de los datos se verán aún más robustecidos. Las empresas deberán garantizar mecanismos más sencillos y accesibles para que los ciudadanos puedan ejercer estos derechos. Esto implica una revisión de los procedimientos internos y de las interfaces de usuario para asegurar una respuesta ágil y transparente a las solicitudes de los interesados. La Regulación de Datos España pondrá un énfasis especial en la capacidad de los usuarios para comprender y controlar cómo se utilizan sus datos.
2. Mayor Énfasis en la Responsabilidad Proactiva (Accountability)
El principio de accountability o responsabilidad proactiva seguirá siendo central. Las organizaciones no solo deberán cumplir con la normativa, sino que deberán ser capaces de demostrarlo. Esto implica la implementación de sistemas de gestión de la privacidad, la realización de evaluaciones de impacto de protección de datos (EIPD) de manera rigurosa y periódica, y el mantenimiento de registros detallados de todas las actividades de tratamiento de datos. La nueva Regulación de Datos España exigirá una documentación aún más exhaustiva y actualizada.
3. Notificación de Brechas de Seguridad Más Estricta
El plazo y las condiciones para la notificación de brechas de seguridad a la Agencia Española de Protección de Datos (AEPD) y a los propios interesados se volverán más exigentes. La rapidez y la transparencia en la comunicación serán cruciales. Las empresas deberán contar con planes de respuesta a incidentes bien definidos y equipos capacitados para actuar de forma inmediata ante cualquier vulneración de la seguridad de los datos. La Regulación de Datos España busca minimizar el daño potencial de las brechas mediante una respuesta rápida y coordinada.
4. Nuevas Reglas para la Transferencia Internacional de Datos
Con la globalización de los negocios y el auge de los servicios en la nube, las transferencias internacionales de datos son una constante. La Regulación de Datos España de 2026 podría introducir requisitos adicionales o clarificaciones sobre los mecanismos de transferencia legítima, como las cláusulas contractuales tipo o las normas corporativas vinculantes, especialmente en relación con países que no ofrecen un nivel de protección adecuado según la UE. Esto obligará a muchas empresas a reevaluar sus acuerdos con proveedores de servicios fuera del Espacio Económico Europeo.
5. Regulación Específica para Nuevas Tecnologías
La inteligencia artificial, el machine learning, el big data y el Internet de las Cosas (IoT) plantean desafíos únicos para la privacidad. Es probable que la nueva Regulación de Datos España incorpore directrices específicas sobre cómo deben tratarse los datos en el contexto de estas tecnologías emergentes, poniendo un fuerte énfasis en la privacidad desde el diseño (privacy by design) y la privacidad por defecto (privacy by default). La ética en el desarrollo y uso de estas tecnologías será un punto clave.
6. Mayor Poder Sancionador y Mecanismos de Cumplimiento
Las multas, que ya son significativas bajo el RGPD (hasta 20 millones de euros o el 4% de la facturación global anual), podrían ver sus criterios de aplicación más detallados en la normativa española, haciendo más predecible (y posiblemente más frecuente) su imposición. Además, es probable que se refuercen los mecanismos de supervisión y las capacidades de la AEPD para investigar y aplicar las sanciones. La Regulación de Datos España busca una mayor efectividad en la aplicación de la ley.
Estrategias Clave para la Adaptación Empresarial a la Regulación de Datos España 2026
La preparación no debe esperar al último momento. Implementar una estrategia integral desde ahora es fundamental. Aquí se detallan los pasos esenciales:
1. Realizar una Auditoría de Datos Exhaustiva
El primer paso es entender qué datos posee su empresa, dónde están almacenados, quién tiene acceso a ellos y con qué propósito se utilizan. Una auditoría de datos completa le permitirá identificar los puntos débiles y las áreas que requieren mayor atención. Es crucial mapear el flujo de datos dentro de la organización y con terceros. La Regulación de Datos España exige un conocimiento preciso del ciclo de vida de los datos.
Esta auditoría debe incluir:
- Inventario de datos: Clasificación de los tipos de datos personales (identificativos, sensibles, financieros, etc.).
- Ubicación de los datos: Dónde se almacenan (servidores propios, nube, dispositivos móviles).
- Flujos de datos: Cómo se recogen, procesan, almacenan y transfieren los datos.
- Bases legales: Identificación de la base legal para cada tratamiento (consentimiento, contrato, interés legítimo, etc.).
- Proveedores externos: Evaluación de los acuerdos con terceros que accedan a datos personales.
2. Revisar y Actualizar Políticas de Privacidad y Avisos Legales
Sus políticas de privacidad deben ser claras, concisas y fácilmente accesibles para los interesados. Asegúrese de que reflejen las nuevas exigencias de la Regulación de Datos España y de que informen adecuadamente sobre los derechos de los usuarios y cómo ejercerlos. Esto incluye la revisión de los avisos de cookies y los formularios de recogida de datos. La transparencia es un pilar fundamental.
3. Fortalecer las Medidas de Seguridad Técnica y Organizativa
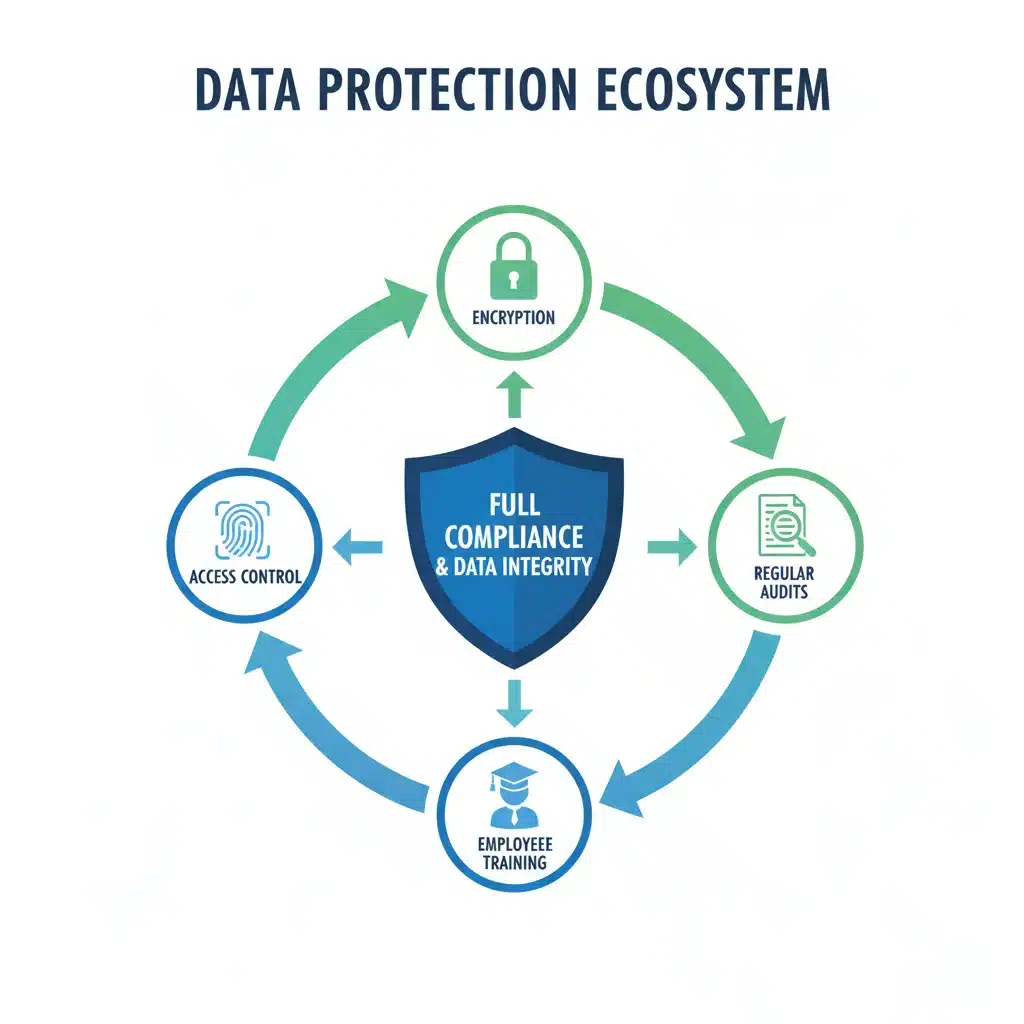
La ciberseguridad es la primera línea de defensa. Implemente y actualice constantemente medidas como la encriptación, la pseudonimización, la autenticación multifactor, sistemas de detección de intrusiones y copias de seguridad robustas. A nivel organizativo, establezca políticas de acceso, realice formaciones periódicas para el personal y elabore planes de respuesta a incidentes. La Regulación de Datos España exige un enfoque holístico de la seguridad.
4. Designar un Delegado de Protección de Datos (DPO) o Asesor Externo
Para muchas empresas, especialmente aquellas que manejan grandes volúmenes de datos o datos sensibles, la designación de un DPO es obligatoria. Este profesional será el encargado de supervisar el cumplimiento de la normativa y actuar como punto de contacto con la AEPD y los interesados. Si su empresa no está obligada a tener un DPO interno, considere la contratación de un asesor externo especializado en Regulación de Datos España. Su experiencia será invaluable.
5. Formación y Concienciación del Personal
El error humano es una de las principales causas de las brechas de seguridad. Es vital que todo el personal, desde la alta dirección hasta los empleados de primera línea, esté formado y concienciado sobre la importancia de la protección de datos y las políticas internas. Las sesiones de formación deben ser regulares y adaptadas a las funciones de cada departamento. Un equipo bien informado es el mejor activo para el cumplimiento de la Regulación de Datos España.
6. Establecer Procesos para la Gestión de Derechos de los Interesados
Defina procedimientos claros y eficientes para atender las solicitudes de acceso, rectificación, supresión, etc., de los datos personales. Esto incluye plazos de respuesta, canales de comunicación y la designación de personal responsable. La agilidad en la gestión de estos derechos es un requisito clave de la Regulación de Datos España.
7. Realizar Evaluaciones de Impacto de Protección de Datos (EIPD)
Para tratamientos de datos que puedan entrañar un alto riesgo para los derechos y libertades de las personas, las EIPD son obligatorias. Estas evaluaciones permiten identificar, evaluar y mitigar los riesgos antes de que se produzcan incidentes. La Regulación de Datos España podría ampliar los supuestos en los que las EIPD son necesarias.
8. Revisar Contratos con Terceros
Asegúrese de que todos los contratos con proveedores, colaboradores o cualquier tercero que tenga acceso a datos personales de su empresa incluyan cláusulas específicas de protección de datos, que garanticen el cumplimiento de la Regulación de Datos España y establezcan claramente las responsabilidades de cada parte. Esto es especialmente crítico con los servicios en la nube y los procesadores de datos.
Las Multas y Sanciones: Entendiendo el Riesgo de la Regulación de Datos España 2026
El aspecto más disuasorio de la Regulación de Datos España, y del RGPD en general, son las elevadas multas. Como se mencionó, pueden ascender hasta el 4% de la facturación anual global de la empresa o 20 millones de euros, la cantidad que sea mayor. Estas sanciones no son arbitrarias; la AEPD considera varios factores al determinar la cuantía, incluyendo:
- Naturaleza, gravedad y duración de la infracción: ¿Fue un incidente aislado o una práctica sistemática? ¿Cuántas personas se vieron afectadas?
- Carácter intencional o negligente: ¿Hubo dolo o fue un descuido?
- Medidas adoptadas para mitigar los daños: ¿Cómo reaccionó la empresa tras la brecha o el incumplimiento?
- Grado de responsabilidad: ¿Hubo clara negligencia por parte de la empresa o sus empleados?
- Categorías de datos personales afectados: ¿Se trataba de datos sensibles?
- Notificación a la autoridad de control: ¿Se informó a la AEPD en tiempo y forma?
- Historial de infracciones: ¿La empresa tiene antecedentes de incumplimiento?
- Adhesión a códigos de conducta o certificaciones: ¿La empresa ha implementado estándares reconocidos?
Comprender estos criterios es fundamental para cualquier empresa que quiera minimizar su exposición al riesgo bajo la Regulación de Datos España. La proactividad y la demostración de un compromiso genuino con la protección de datos pueden influir significativamente en la atenuación de posibles sanciones.
El Papel de la Agencia Española de Protección de Datos (AEPD)
La AEPD seguirá siendo la autoridad de control clave en la aplicación de la Regulación de Datos España. Su papel no solo es sancionador, sino también orientador y supervisor. Las empresas deben estar atentas a las guías, informes y resoluciones de la AEPD, ya que proporcionan una valiosa interpretación de la normativa y ejemplos de buenas prácticas. Mantener una comunicación fluida y transparente con la AEPD en caso de duda o incidente es siempre recomendable.
La AEPD también juega un rol fundamental en la promoción de la cultura de protección de datos, ofreciendo recursos y herramientas para que las empresas, especialmente las pymes, puedan adaptarse de manera más sencilla. La Regulación de Datos España busca un equilibrio entre la protección de los derechos de los ciudadanos y la facilitación de la actividad económica, siempre bajo la supervisión de la AEPD.
Beneficios Más Allá del Cumplimiento: La Protección de Datos como Ventaja Competitiva
Si bien el principal motor para la adaptación a la Regulación de Datos España es evitar multas, es importante reconocer que el cumplimiento va más allá de la mera obligación legal. Una gestión robusta de la privacidad y la seguridad de los datos puede convertirse en una poderosa ventaja competitiva:
- Generación de Confianza: Los consumidores están cada vez más concienciados con su privacidad. Las empresas que demuestran un compromiso real con la protección de sus datos ganan la confianza de sus clientes, lo que se traduce en mayor fidelidad y reputación.
- Mejora de la Reputación de Marca: Una empresa que sufre una brecha de datos o una sanción por incumplimiento ve su reputación seriamente dañada. Por el contrario, una empresa que es un referente en protección de datos refuerza su imagen de marca.
- Optimización de Procesos Internos: La implementación de medidas de protección de datos a menudo lleva a una revisión y optimización de los procesos internos, lo que puede resultar en mayor eficiencia y reducción de costes a largo plazo.
- Innovación Responsable: Integrar la privacidad desde el diseño permite a las empresas innovar de manera más segura y ética, desarrollando productos y servicios que respetan los derechos de los usuarios desde su concepción.
- Acceso a Nuevos Mercados: El cumplimiento con normativas robustas como la Regulación de Datos España facilita la expansión a otros mercados que también exigen altos estándares de protección de datos.
Conclusiones: Un Futuro Digital Seguro y Confiable con la Regulación de Datos España
La Regulación de Datos España para 2026 marca un hito importante en el camino hacia un entorno digital más seguro y respetuoso con la privacidad. Las empresas tienen ante sí el desafío de adaptarse a estas nuevas directrices, pero también la oportunidad de diferenciarse y construir una relación de confianza duradera con sus clientes. La inversión en protección de datos no es un gasto, sino una inversión estratégica en el futuro y la sostenibilidad de cualquier negocio.
Anticiparse a los cambios, implementar medidas proactivas, formar al personal y contar con el asesoramiento adecuado son las claves para navegar con éxito este nuevo panorama. Aquellas empresas que abracen la privacidad como un valor fundamental no solo evitarán las cuantiosas multas, sino que se posicionarán como líderes en un mercado cada vez más exigente con la ética y la transparencia en el tratamiento de la información personal. La Regulación de Datos España no es solo una ley, es una invitación a construir un futuro digital más responsable para todos.